Enterprise Networking
Kurumsal switching, routing ve yüksek erişilebilirlik.
- VLAN, STP ve LACP
- OSPF ve BGP
- Redundancy ve HA
Network Engineering Knowledge Base
Kurumsal ağlar, ağ güvenliği, Aruba Networking, ClearPass ve Fortinet üzerine teknik makaleler, yapılandırma rehberleri ve gerçek troubleshooting yaklaşımları.
ODAK ALANLARI
Sahada uygulanmış yapılandırmalar, troubleshooting kayıtları ve tekrar kullanılabilir teknik notlar.
Kurumsal switching, routing ve yüksek erişilebilirlik.
Firewall, segmentasyon, VPN ve güvenli erişim.
Switching, wireless, NAC, 802.1X ve EAP-TLS.
FortiGate merkezli güvenlik ve troubleshooting.
802.1X & RADIUS ile kablolu ve kablosuz ağlarda kullanıcı ve cihaz kimliğine göre dinamik yetkilendirme.
Aruba ClearPass, Cisco ISE ve Microsoft NPS platformlarının Active Directory veya LDAP kaynaklarıyla entegre edilerek merkezi kimlik doğrulama mimarilerinin oluşturulması.
Kullanıcı grubu, cihaz tipi veya sertifika durumuna göre port seviyesinde dinamik VLAN ve erişim politikalarının uygulanması.
EAP-TLS kimlik doğrulaması için kurumsal sertifika otoritesi entegrasyonu ve istemci sertifikalarının dağıtım süreçlerinin yapılandırılması.
SON YAYINLAR
Güncel How-To rehberleri, troubleshooting kayıtları ve teknik notlardan seçilmiş içerikler.
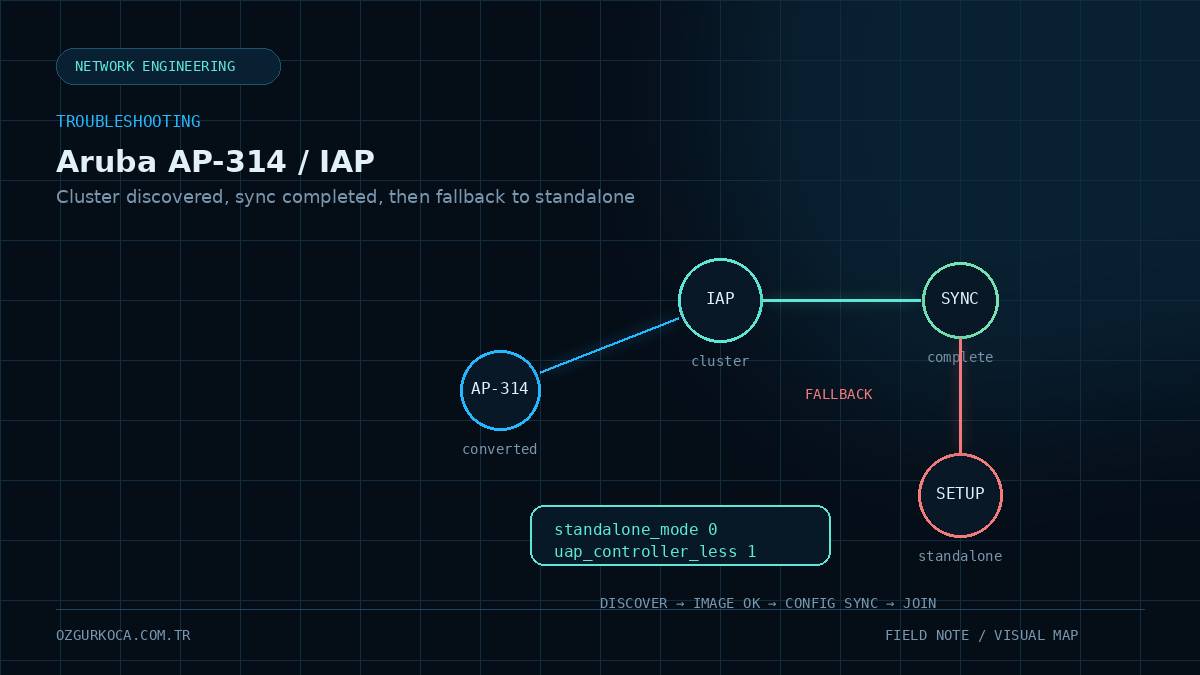
IAP image ile dönüştürülmüş bir Aruba AP-314’ün mevcut Instant cluster’ı görmesine ve config sync’i tamamlamasına rağmen standalone SetMeUp olarak kalması; firmware, allowlist ve erişim kontrolleri sonrası environment parametreleriyle çözülen gerçek saha vakası.
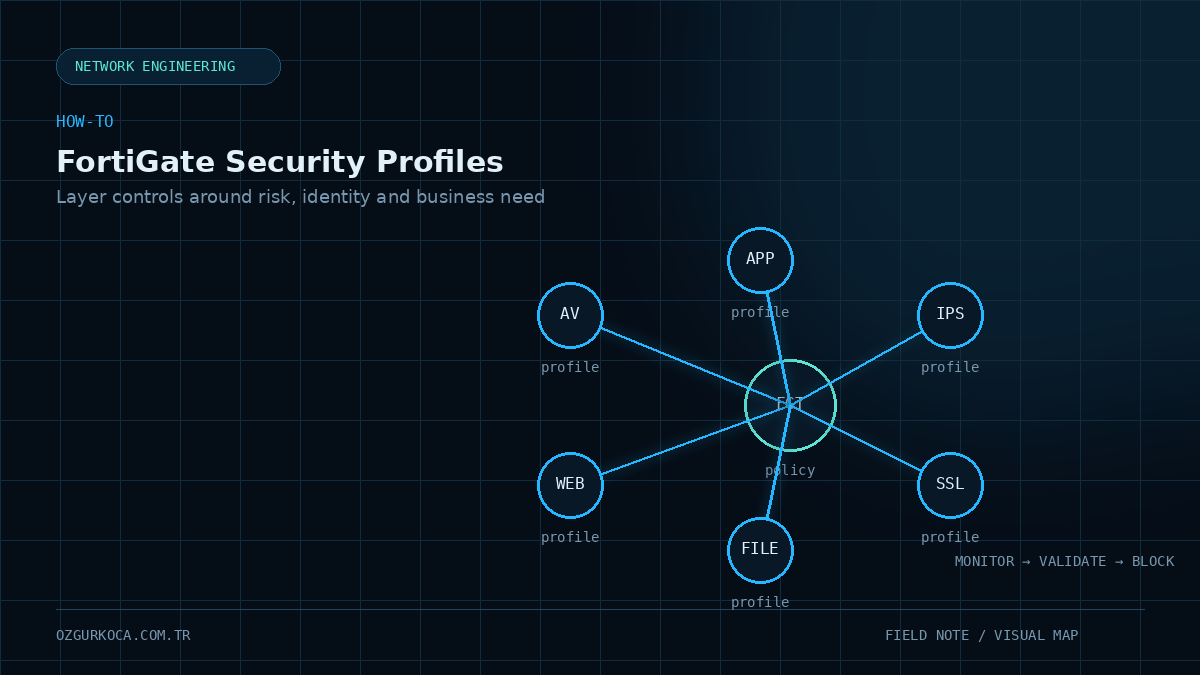
YAYINDAİçeriği oku →FortiGate üzerinde departman ve kullanıcı ihtiyacına göre Security Profile mimarisi tasarlama; Web Filter, Antivirus, Application Control, IPS, SSL Inspection, File Filter, DNS Filter, profil grupları, açıklama standardı ve kontrollü devreye alma yaklaşımını anlatan uygulama rehberi.
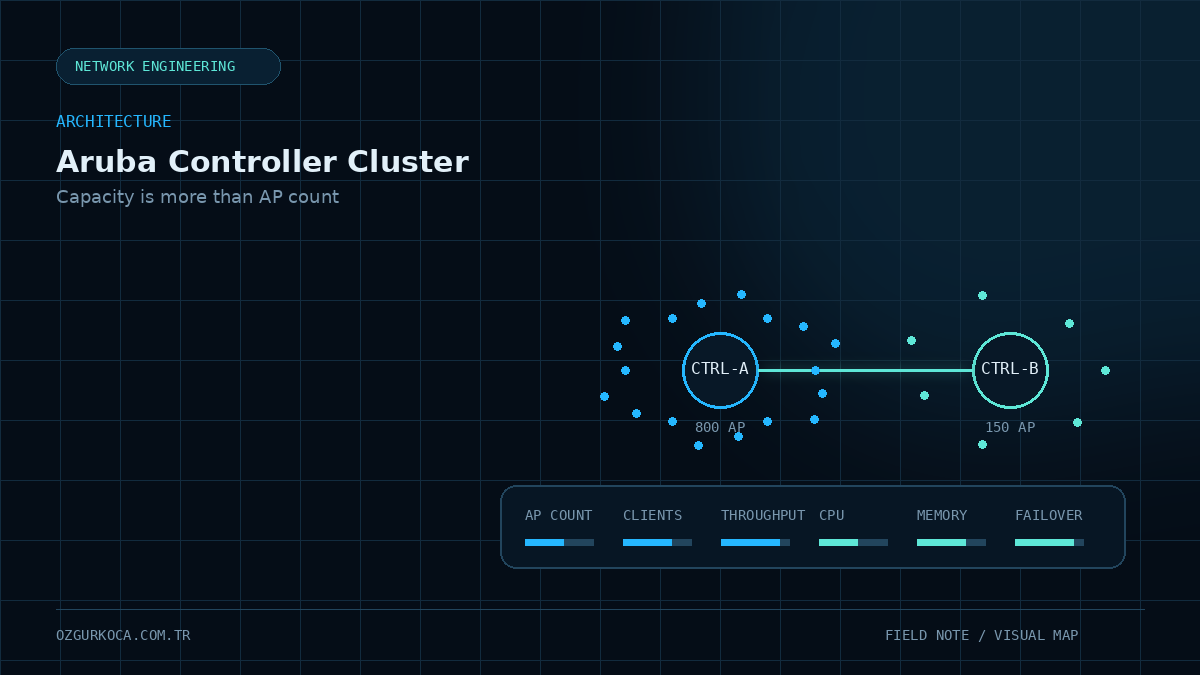
YAYINDAİçeriği oku →Aruba Controller Cluster ortamlarında AP sayısının neden tek başına yeterli olmadığını; client yoğunluğu, throughput, CPU, memory ve failover kapasitesiyle birlikte nasıl değerlendirilmesi gerektiğini anlatan pratik kapasite planlama rehberi.
YAYINDAİçeriği oku →Uygulanmış veya doğrulanmış teknik kayıtlar, ortama özel bilgiler güvenli örnek değerlerle değiştirilerek paylaşılır.
TROUBLESHOOTING LIBRARY
Sorunun nasıl daraltıldığını ve hangi testin neyi kanıtladığını gösteren vaka arşivi.
FortiGate Proxy-Based Web Filter altında belirli domainlerin bloklanmamasının, WAD tarafından kullanılan Hyperscan regex veritabanındaki geçersiz ifadelerden kaynaklandığı ve üretici mühendislik ekibinin geri bildirimiyle çözüldüğü gerçek troubleshooting vakası.
Genel wildcard çalışırken belirli domain girdileri Proxy-Based inspection altında beklenen şekilde eşleşmiyordu.
Policy → profile → inspection → WAD/Hyperscan compile kontrolü → regex doğrulama → Proxy-Based yeniden test.
Geçersiz regex girdileri düzeltildikten sonra Proxy-Based inspection altında hedef domainin bloklandığı doğrulandı.
ArubaOS 8 Controller Cluster içinde ISOLATED görünen bir node'u; cluster membership, Config ID, configuration state, peer communication ve config/database sync üzerinden sistematik biçimde analiz etme ve kontrollü recovery yaklaşımı.
Cluster üyelerinden biri CONNECTED yerine ISOLATED görünür veya peer üyelerle sağlıklı cluster iletişimi kuramaz.
Cluster membership → management/config sync → peer communication → cluster state → kontrollü recovery sırasıyla ilerleme.
Tüm üyelerin CONNECTED duruma dönmesi, config sync'in başarılı olması ve AP/client servislerinin beklenen şekilde çalışmasıyla doğrulama.
FortiGate üzerinde SIP ALG kapatıldığı halde devam eden one-way audio, yaklaşık 32 saniyede çağrı düşmesi ve REGISTER problemlerini; session-helper, NAT/SDP/RTP, packet capture ve NPU görünürlüğünü ayırarak analiz etme yaklaşımı.
FortiGate devreye alındıktan veya değişiklik sonrasında tek taraflı ses, yaklaşık 32 saniyede çağrı düşmesi ya da SIP REGISTER trafiğinde beklenmeyen kayıplar görülür.
SIP signaling ve RTP'yi ayır → FortiGate'in ALG mi session-helper mı kullandığını doğrula → NAT/SDP ve session tablosunu incele → packet capture al → gerekirse NPU offload'u yalnızca kontrollü test için devre dışı bırak.
INVITE/200 OK/ACK akışının tamamlanması, REGISTER işleminin başarılı olması ve RTP'nin iki yönde doğru adres/portlarla akmasıyla doğrulama.
HAKKIMDA
Senior Network Architect · Bursa, Türkiye
Kurumsal ağ altyapıları, ağ güvenliği, Aruba Networking ve firewall projelerinde edinilen saha deneyimlerinden üretilen teknik notlar.
Bu site, tekrar kullanılabilecek troubleshooting yöntemlerini ve yapılandırma rehberlerini düzenli bir bilgi arşivinde toplamak için hazırlanmıştır.
Hakkımda sayfasına git →İLETİŞİM
Kurumsal ağlar, güvenlik, Aruba Networking, ClearPass ve Fortinet odaklı konular için ulaşabilirsiniz.